記事公開日
そのメール、本当に大丈夫? 偽メールにだまされないために知っておきたいこと

1. フィッシングメールとは?普通のメールとの違い
フィッシングメールとは、銀行、通販サイト、配送会社、行政機関、取引先、社内の担当者などを装い、偽のWebサイトへ誘導して認証情報やカード情報を入力させるメールです。メールアカウントのパスワードを盗み、そのアカウントからさらに取引先へ偽メールを送る手口もあります。
普通の案内メールとの違いは、見た目ではなく目的にあります。正規メールは利用者への連絡や手続きの案内が目的です。フィッシングメールは、受信者を急がせたり安心させたりして、攻撃者が用意した画面へ誘導することが目的です。しかし、その目的は受信箱の一覧だけでは見えません。会社のロゴ、自然な日本語、本物らしい署名があっても安全とは言い切れないのです。
フィッシング対策協議会が2026年9月に受け付けたフィッシング報告は94,661件でした。これは同協議会への報告件数であり、被害者数や国内で発生したすべての件数ではありません。それでも、偽メールが一部の人だけに届く珍しいものではないことは分かります。同月には、注文・配送・返金、支払い・契約更新、不正利用の検知、本人確認、ポイント失効などを理由にした誘導が報告されています。
覚えておきたい結論
偽メールを一通ずつ完璧に見破ろうとすると、巧妙な一通を見落とします。「メールをきっかけにログインしない」「公式の入口から確認する」という手順を決める方が、担当者の勘に頼らずに済みます。
メールを開いただけで被害になるとは限らない
IPAは、フィッシングメールやSMSについて、メッセージを開いただけでは被害は発生しないと案内しています。さらに、偽サイトを開いても、情報を入力せず、不審なアプリをインストールしていなければ、通常は被害は発生していないとしています。
不審なメールを見た瞬間に、パソコンを初期化したり、全社員の業務を止めたりする必要はありません。何をしたのかを落ち着いて整理し、段階に合った対応を取ることが大切です。ただし、添付ファイルを開いた、ソフトを実行した、警告画面に従って遠隔操作アプリを入れた場合は別です。自分だけで処理せず、社内の連絡先へ報告します。
送信者名だけでは判断できない
メール画面に表示される名前は、差出人が任意に設定できます。「総務部」「社長」「いつもの取引先」と表示されていても、それだけで本人確認にはなりません。また、本物の会社や取引先のメールアカウントが乗っ取られ、過去のやり取りを引用した偽メールが届くこともあります。アドレスが本物に見えるかどうかだけに判断を任せないことが重要です。
| 判断材料 | 参考にはなるか | 注意点 |
|---|---|---|
| 表示された送信者名 | 参考程度 | 自由に設定でき、なりすましも可能 |
| 日本語の自然さ | 参考程度 | 自然な文章の偽メールもある |
| ロゴや署名 | 参考程度 | 正規サイトから複製できる |
| リンク先のドメイン | 重要 | 似た文字や別ドメインに注意。ただし目視だけでの判定には限界がある |
| 公式アプリや公式サイトでの確認 | 最も有効 | メール内リンクを使わず、自分で知っている入口から開く |
| 別の連絡手段での確認 | 最も有効 | 社内名簿や既知の電話番号を使う |
2. 実際にありそうな怪しいメールの特徴
怪しいメールにはいくつかの傾向があります。ただし、どれか一つに当てはまれば偽物、当てはまらなければ本物、という判定表ではありません。複数の違和感が重なったときに操作を止め、公式の入口から確認するための手掛かりとして使います。
「今すぐ」「本日中」と判断を急がせる
「24時間以内に確認しないとアカウントを停止します」「支払いに失敗しました」「不正利用を検知しました」といった文面は、受信者が普段の確認手順を飛ばすように仕向けます。急ぎの連絡がすべて偽物というわけではありません。しかし、急ぐ内容ほど、メールから手続きを始めないことが有効です。
心当たりのない配送、請求、還付を知らせる
注文していない荷物の再配達、身に覚えのない請求、突然の返金や給付金は、リンクを開かせる材料に使われます。業務では、請求書や共有ファイルが日常的に届くため、私用メールより見分けにくいことがあります。発注番号、担当者、取引の履歴を社内システムや過去の正規メールで確認します。
いつもと違う方法を求める
普段は請求書を共有システムで受け取っているのに添付ファイルが届いた、上司が突然個人のチャットへ移動するよう求めた、取引先が振込先の変更をメールだけで伝えてきた。こうした「手順の変更」は重要な確認ポイントです。本人らしい口調でも、既知の電話番号や社内チャットから確認します。
架空の例:社内サポートを装うメール
件名:【至急】メールボックスの利用停止について
差出人表示:社内ITサポート
送信元:notice@it-support.example.invalid
お客様のメールボックスが上限に達しました。24時間以内に容量を確認しない場合、送受信を停止します。下の「アカウントを確認」から認証してください。
※ この例のドメインは説明用で、実在する接続先ではありません。
このメールには、期限で急がせる、社内メールなのに送信元ドメインが自社と異なる、普段と違う場所で認証を求める、宛名が具体的でない、という違和感があります。安全な対応は、ボタンに触れず、普段の社内ポータルから容量を確認するか、社内名簿に載っている担当窓口へ連絡することです。
リンク先や返信先が表示と合わない
パソコンでは、リンクにマウスポインターを合わせると接続先が表示されることがあります。スマートフォンでは長押しで確認できる場合があります。ただし、操作方法は端末やアプリで異なり、誤って開く可能性もあります。確認に慣れていない場合は、無理に調べず、公式アプリを自分で開く方が安全です。
正規の会社名を含む長いURLでも、実際の接続先が別会社のドメインであることがあります。短縮URLやQRコードは、接続先が見えにくくなります。返信先アドレスだけが別になっていることもあります。見慣れない文字列を社員が毎回正確に判定するのは難しいため、会社として「メールからログインしない」という共通ルールを設けます。
添付ファイルを開かせようとする
「請求書」「見積書」「未払い一覧」「スキャンデータ」といった業務上ありそうな名前のファイルでも、心当たりがなければ開かないようにします。ファイル形式が文書に見えても、実行形式や圧縮ファイルが隠れている場合があります。知っている相手から届いた場合も、普段と違う送付方法なら別の手段で確認します。
不自然な日本語がないから安全、とは判断できません。
文章作成技術の向上により、文体や敬語だけで偽メールを見抜くことは難しくなっています。誤字や不自然な表現は警戒材料になりますが、それがないことは安全の証明になりません。
3. 間違えてリンクを開いたらどうする?
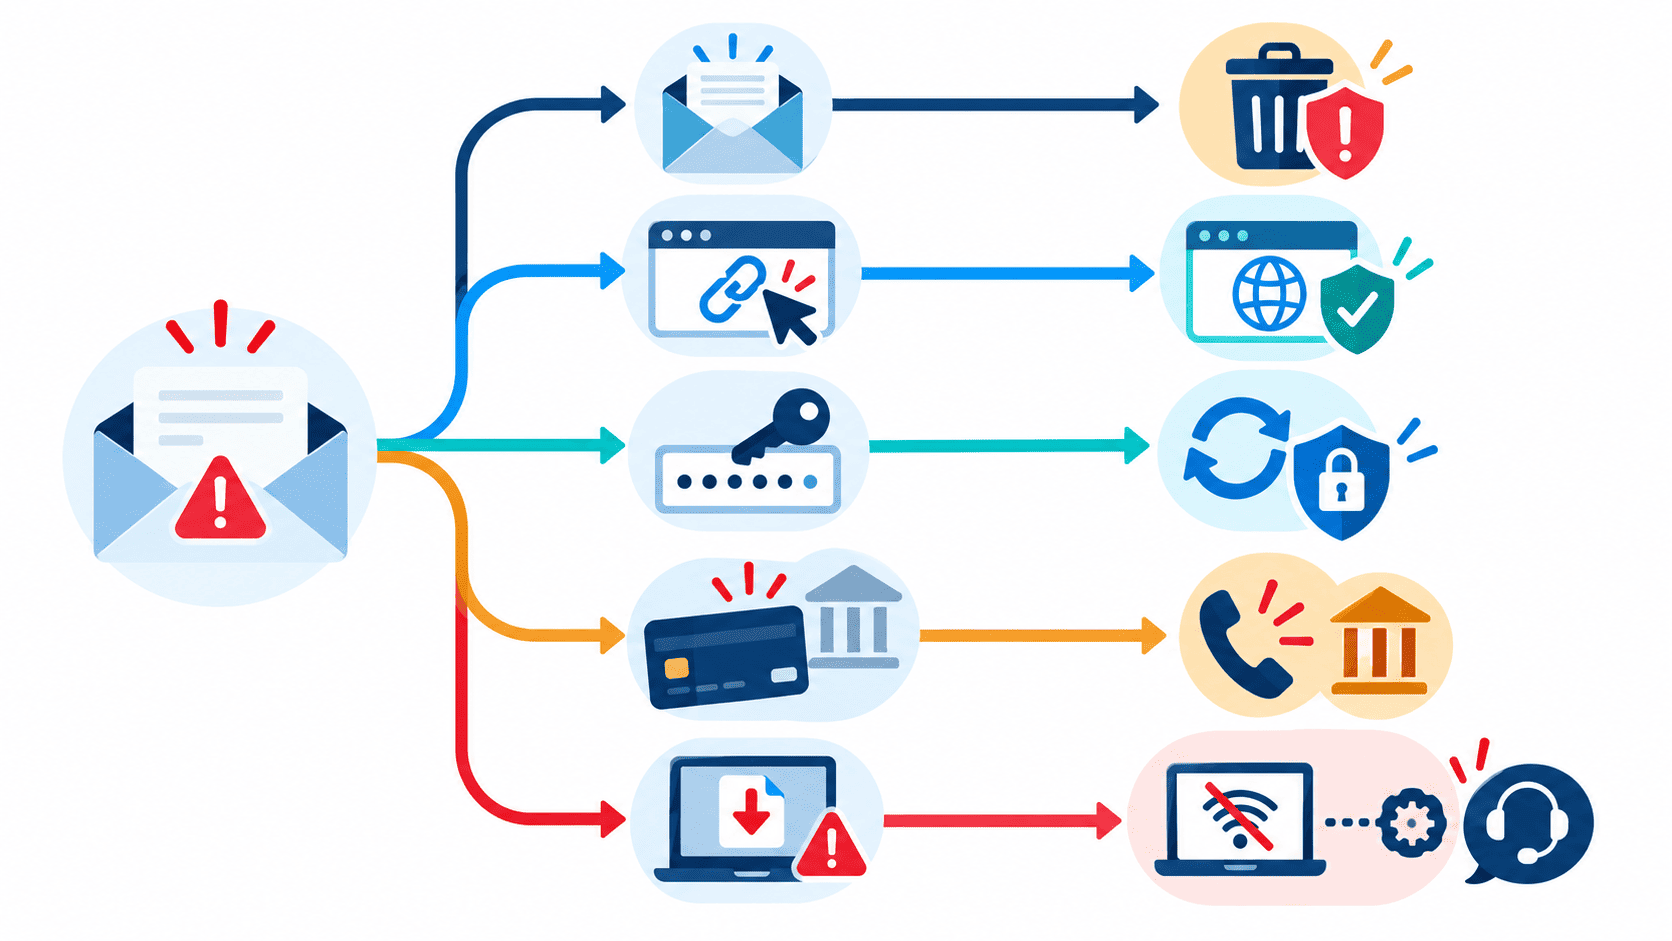
最初に確認するのは、「メールを開いた」「リンクを開いた」「情報を入力した」「ファイルやアプリを実行した」のどこまで進んだかです。対応は同じではありません。慌てて履歴やメールを消すと、社内調査に必要な情報まで失うことがあります。会社の端末では、定められた連絡先への報告を優先します。
メールを開いただけの場合
リンクを開かず、添付ファイルを実行せず、返信もしていなければ、通常はその時点で認証情報を盗まれたわけではありません。社内の報告ボタンや窓口があれば報告し、削除または隔離します。メールの画像表示などに関する社内規則がある場合は、それに従います。
リンクを開いたが、入力やインストールはしていない場合
画面を閉じ、それ以上操作しません。通知の許可、ファイルのダウンロード、アプリのインストールを求められても応じないようにします。会社の端末なら、リンクを開いた時刻、メールの件名、表示された画面を社内窓口へ伝えます。必要に応じて、担当者が端末や通信記録を確認します。
「リンクを開いたから、すぐパスワードを変えなければならない」とは限りません。一方、ブラウザーに保存していた情報が自動入力され、そのまま送信した可能性がある、警告を無視してファイルを実行した、といった状況なら次の対応に進みます。自分の記憶だけで判断せず、分かる範囲を報告してください。
パスワードを入力した場合
偽サイトではないと確認できる安全な端末から、公式アプリや登録済みブックマークを使って対象サービスを開き、パスワードを変更します。同じパスワードを別のサービスでも使っていれば、そちらも別々のパスワードに変更します。多要素認証を設定し、ログイン履歴、登録情報、転送設定、接続中の端末に身に覚えのない変更がないか確認します。
業務アカウントの場合は、変更と同時に情報システム担当者や管理者へ報告します。管理者側でセッションの無効化、アクセス記録の確認、メール転送ルールの点検、関係者への注意喚起が必要になることがあるためです。報告が早いほど、第三者がそのアカウントから取引先へ偽メールを送る前に止めやすくなります。
カード情報や銀行情報を入力した場合
カード会社や金融機関の公式サイト、カード裏面、通帳などに記載された正規の連絡先へ相談します。偽メールや偽サイトに表示された電話番号は使いません。利用停止や再発行、取引確認は、各社の案内に従います。その後も明細を確認し、身に覚えのない利用があればすぐ連絡します。
添付ファイルを開いた、アプリを入れた場合
会社の手順で認められている場合は端末をネットワークから切り離し、社内のIT担当者や委託先へ連絡します。勝手に初期化したり、ファイルを削除したりせず、指示を待ちます。いつ、どのメールから、何を開き、どんな画面が出たかを伝えます。遠隔操作を受けた可能性がある場合や金銭被害がある場合は、社内責任者と相談し、警察や関係機関への相談も検討します。
| 行ったこと | まずすること | 避けたいこと |
|---|---|---|
| メールを開いただけ | 報告して削除・隔離 | 必要以上に慌てる |
| リンクを開いただけ | 閉じて操作を止め、状況を報告 | 警告に従ってアプリを入れる |
| パスワードを入力 | 公式の入口から変更し、管理者へ報告 | 同じパスワードを他サービスで使い続ける |
| 決済情報を入力 | 正規の連絡先からカード会社・金融機関へ相談 | メール記載の番号へ電話する |
| ファイル・アプリを実行 | 社内手順に従い、端末を切り離して連絡 | 証拠を消す、自己判断で初期化する |
「怒られるかもしれない」と報告を遅らせないでください。
フィッシングは人の焦りや業務習慣を利用します。個人を責める運用にすると、報告が遅れ、被害が広がります。会社側は、入力や実行をしてしまった場合でも連絡できる窓口と、報告後の手順を平時に示しておく必要があります。
4. メールを開く前に確認したいポイント
受信箱で差出人と件名を見る習慣は有効ですが、開く前の確認だけで全件を判断するのは難しいものです。大切なのは、メールを開いた後も、リンク、添付ファイル、返信、送金の前でいったん止まれるようにすることです。
受信時の確認チェックリスト
- その会社や相手から連絡が来る心当たりがあるか
- 差出人名だけでなく、送信元アドレスと自社・取引先の正規ドメインが合っているか
- 今すぐのログイン、送金、返信、添付ファイルの実行を求めていないか
- 普段と違う連絡手段、振込先、ファイル共有方法に変わっていないか
- 宛名、発注番号、担当者名など、業務上確認できる情報があるか
- リンクやQRコードを使わず、公式アプリや社内システムから確認できないか
- 迷ったときに相談する社内窓口を知っているか
個人でできる四つの習慣
- メールからログインしない。サービスは普段のアプリやブックマークから開きます。
- 依頼は別の経路で確かめる。上司の送金指示、取引先の口座変更、添付ファイルは、既知の電話番号や社内チャットで確認します。
- パスワードを使い回さない。サービスごとに異なるパスワードを使い、利用できる場合は多要素認証を設定します。
- 迷った時点で報告する。確信が持てるまで一人で調べ続けず、社内窓口へ転送せずに報告する方法を確認します。
会社が用意したい仕組み
社員教育だけに任せると、忙しい時間帯や担当者の経験によって対応が変わります。メールの迷惑メール対策、送信ドメイン認証、端末の保護、OSやソフトウェアの更新、多要素認証を組み合わせます。送金や口座変更は、メールだけで完了させず、二人以上の承認や別経路の確認を手順にします。
報告窓口は、電話番号やチャット名まで具体的に周知します。「怪しいメールを受け取った」「リンクを開いた」「情報を入力した」「添付ファイルを実行した」の四つに分けた簡単な報告様式があると、ITに詳しくない社員も迷いません。訓練を行う場合も、クリックした人を責めるのではなく、報告までの時間と手順の分かりやすさを改善します。
DMARCなどの送信ドメイン認証は、送信元を偽ったメールへの対策として役立ちます。ただし、正規アカウントの乗っ取りや、よく似た別ドメインを使う攻撃まで、すべて防げるわけではありません。技術対策と業務手順のどちらか一方ではなく、両方を整えることが必要です。
※ DMARC(ディーマーク)とは、「Domain-based Message Authentication, Reporting and Conformance」の略で、メールの送信元ドメインの正当性を確認し、なりすましメールを防止するための仕組みです。SPFやDKIMといった送信ドメイン認証技術を利用し、認証に失敗したメールの取り扱いを指定できます。導入するには、自社ドメインのDNSにDMARC用のTXTレコードを登録します。
小さな会社ほど、短いルールから始める
専任の情報システム担当者がいない会社では、分厚い規程を作っても使われないことがあります。まずは「メールからログインしない」「振込先変更は電話で再確認」「不審メールはこの窓口へ」の三つを決め、全社員が見える場所に掲示します。誰が一次対応し、委託先や経営者へいつ連絡するかも決めておきます。
メールは毎日使うため、対策も日常業務に組み込む必要があります。見抜く能力を競うのではなく、間違えても早く止められる運用に変えることが、現実的なフィッシング対策です。
メール対策を、社員任せにしていませんか
迷惑メール対策、多要素認証、端末管理、報告手順がばらばらになっていると、社員が正しく判断しても対応が遅れます。自社のメール環境と連絡体制を一度棚卸しし、優先順位を付けて整備しましょう。現状確認や運用ルール作りに不安がある場合は、セキュリティに詳しい事業者へ相談するのも一つの方法です。
参考情報
- フィッシング対策協議会「2026/09 フィッシング報告状況」
- フィッシング対策協議会「フィッシング対策ガイドライン 2026年度版」
- フィッシング対策協議会「フィッシングレポート 2026」
- IPA「不正ログイン被害が増加中」
- IPA「メールの見かけ上の送信元情報を安易に信じないで!」
- IPA「日常における情報セキュリティ対策」
- IPA「パスワードや認証のセキュリティ対策」
- フィッシング対策協議会「フィッシングの報告」
- NISC「インターネットの安全・安心ハンドブック」
掲載内容は確認日時点の公開情報を基にしています。実際の事故対応では、自社の規程、利用サービス、金融機関、関係機関の最新案内に従ってください。
| 関連記事 |
|---|
| Mattermost×メールをやめる働き方改革:脱メール時代の情報共有術 |
| 「社長になりすましたメール」を見抜くには?BEC(ビジネスメール詐欺)の手口と対策 |
| Excel・メール・Teams・グループウェア・ワークフロー、承認業務には結局どれが向いている? 【ワークフロー活用・改善シリーズ #05】 |