記事公開日
パスワードをメモするのは危険? 意外と知らない正しい管理方法

1. なぜパスワードの使い回しは危ないの?
同じパスワードを複数のサービスで使うと、一つのサービスから漏れた認証情報が、メール、通販、クラウド、社内システムへの侵入口になります。攻撃者は、流出したメールアドレスとパスワードの組み合わせを別のサービスで自動的に試します。この手口はパスワードリスト攻撃、またはクレデンシャルスタッフィングと呼ばれます。
漏えい元のサービスが、仕事と無関係な会員サイトだったとしても安心できません。会社のメールアドレスをIDに使い、業務サービスと同じパスワードを登録していれば、その組み合わせを攻撃者に渡す結果になります。メールが乗っ取られると、パスワード再設定メールを受け取られ、別のサービスまで奪われることもあります。
架空の例:同じパスワードが連鎖したケース
従業員40人の会社で、営業担当者が展示会の申込サイトと業務用メールに同じパスワードを使っていました。申込サイトから認証情報が漏れ、第三者が業務用メールへログイン。クラウドストレージの再設定メールも読まれ、見積書や顧客とのやり取りを閲覧されました。
最初の対策は、難解な文字列を考えることではありません。サービスごとに別のパスワードを使える管理方法へ変えることです。
一部を変えただけでは見破られやすい
会社名の後ろにサービス名を付ける、末尾の数字だけを1ずつ増やす、といった規則は覚えやすいものの、一つ漏れれば他のパスワードを推測されます。季節ごとの変更で「Spring」「Summer」と置き換える運用も同じです。人が覚えやすい規則は、攻撃者も試しやすい規則です。
専用の管理機能を使えば、各サービスに長くランダムな文字列を設定し、利用者はすべてを暗記せずに済みます。NISTが2025年に公開したデジタルIDガイドラインでも、サービスごとに異なるパスワードを維持する方法としてパスワード管理ソフトを挙げています。
定期変更より、漏えい時の変更
理由のない定期変更を繰り返すと、利用者が末尾の数字だけを変えるなど、予測しやすいパスワードを作りがちです。現在のNISTガイドラインは、認証情報が侵害された証拠がない状態で、定期的な変更を要求しないとしています。
※ NISTガイドラインとは、米国国立標準技術研究所(NIST)が策定した、情報セキュリティやサイバーリスク管理のための指針です。
変更するのは、漏えいの通知を受けたとき、不審なログインを見つけたとき、初期パスワードのままだったとき、共有パスワードを知る担当者が異動・退職したときです。会社や取引先の規程で変更時期が決まっている場合は、その規程を優先します。ただし、変更周期を守ることだけで安全になったと思わない方がよいでしょう。
管理の優先順位
まず使い回しをやめ、長いパスワードをサービスごとに設定します。そのうえで多要素認証を有効にします。何日ごとに変更するかを先に決めても、同じパスワードを使い回していては被害の広がりを止められません。
2. 紙のメモ・Excel・ブラウザ保存はどう違う?
保管方法を比べるときは、「盗まれるとしたら、誰が、どこから持ち出せるか」を考えます。紙はオンライン攻撃を受けませんが、置き場所を見た人には読まれます。Excelは複製や検索が簡単です。ブラウザや専用ソフトは暗号化や自動入力を使えますが、端末と管理用アカウントの保護が欠かせません。
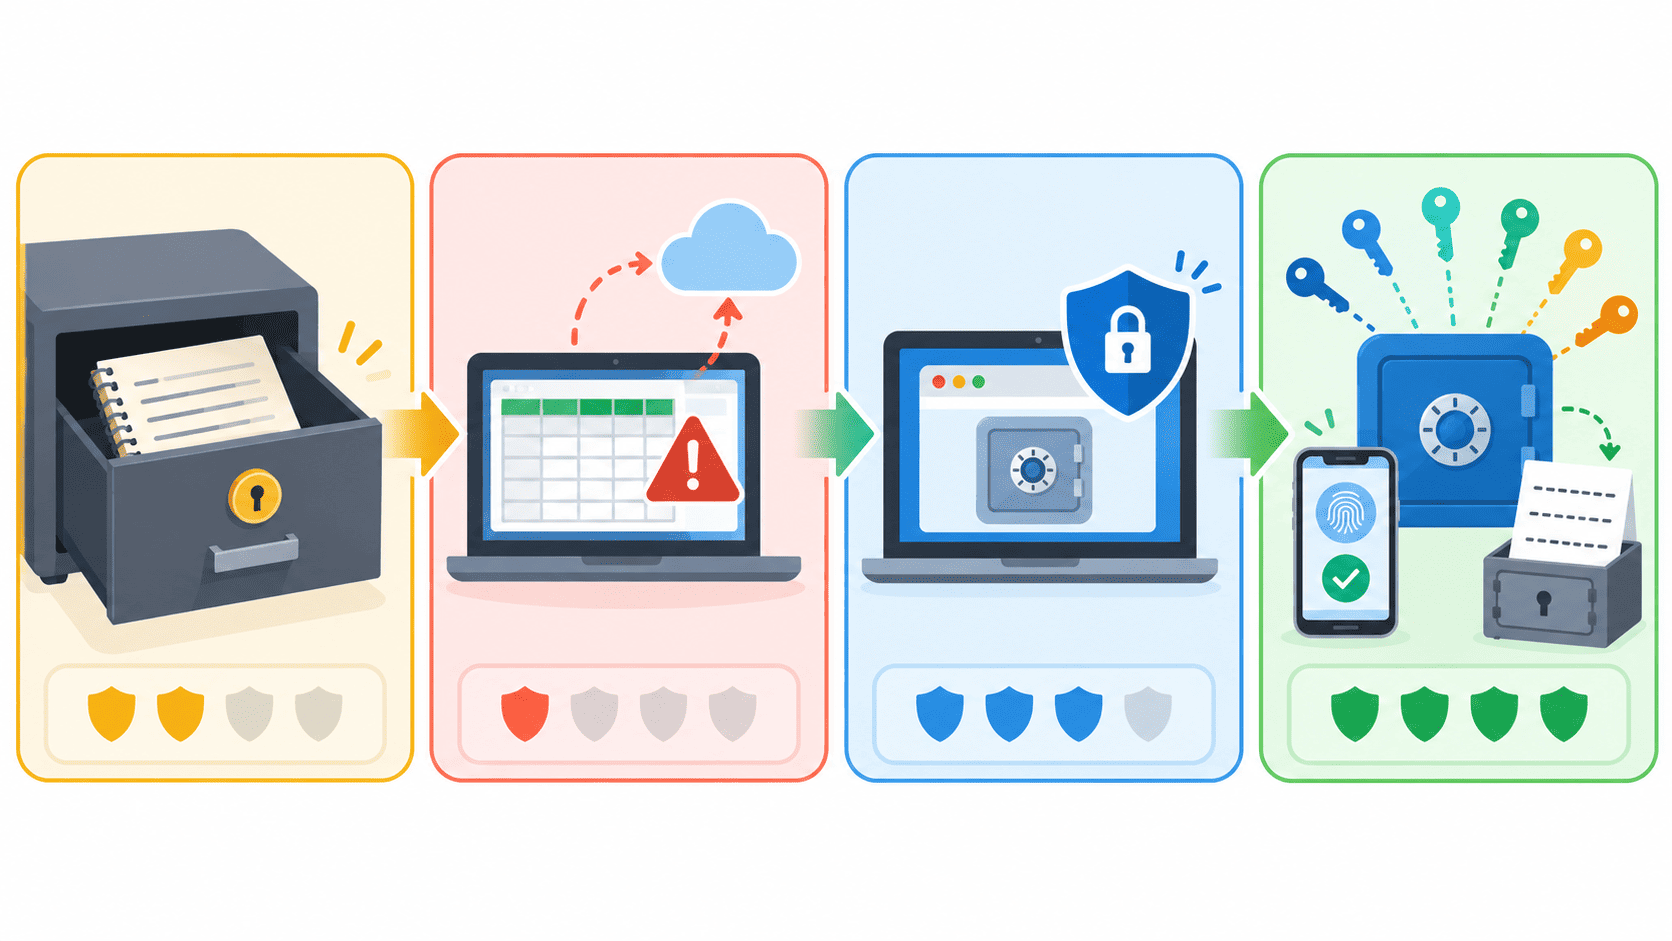
| 保管方法 | 使える場面 | 主な弱点 | 会社での判断 |
|---|---|---|---|
| 紙のメモ | 少数のアカウント、復旧コードの保管 | のぞき見、紛失、持ち出し、更新漏れ | 施錠し、端末から離して保管するなら選択肢になる |
| Excelや文書ファイル | 一時的な移行作業 | コピー、メール添付、クラウド同期、平文検索 | 日常の保管場所にはしない |
| ブラウザ保存 | 本人専用の端末とアカウント | 共用端末、同期アカウントの乗っ取り、退職時の回収 | 個人利用には悪くない。会社は利用条件を決める |
| 専用の管理ソフト | 多くのアカウント、チームでの共有 | 管理用パスワードの紛失、製品設定の不備 | 業務アカウントが多い会社の第一候補 |
紙のメモ
紙の弱点は物理的な盗難です。ディスプレイやキーボードの裏に貼った付箋、誰でも開けられる引き出し、持ち歩く手帳への記録は避けます。端末と紙を一緒に盗まれれば、攻撃者はすぐにログインできます。
自宅や施錠できる保管庫に置くノートは、オンラインからコピーされません。IPAの「情報セキュリティ10大脅威2026」解説書も、覚えきれない場合の方法として、オフライン媒体への記録、OSやブラウザの管理機能、パスワード管理ソフトを挙げています。紙を使うなら、サービス名とIDを第三者がすぐ結び付けられない書き方にし、保管責任者と更新方法を決めます。
紙が向くのは、経営者だけが使う緊急用アカウントや、多要素認証の復旧コードなど、普段は取り出さない情報です。毎日使う数十件のパスワードを紙で管理すると、書き換え忘れや持ち出しが増えます。そこまで増えたら専用ソフトへ移す時期です。
Excelや文書ファイル
パスワード一覧を平文のExcelへ保存する方法は勧められません。ファイルは簡単に複製でき、メール添付や共有フォルダー、クラウド同期、バックアップに同じ内容が残ります。ファイル名を変えたり、非表示のシートへ置いたりしても保護にはなりません。
Excelファイル自体を強いパスワードで暗号化し、閲覧者と保管場所を絞れば、平文よりはましです。それでも、誰がどの認証情報を見たかの記録、退職者だけの権限削除、サービスごとの自動入力、漏えい時の更新といった運用は苦手です。移行期間の一覧には使えても、会社の恒久的な保管庫には向きません。
ブラウザの保存機能
本人だけが使うパソコンで、OSの画面ロックを設定し、ブラウザの同期アカウントにも多要素認証を設定するなら、ブラウザ保存は使い回しより安全です。接続先に合うパスワードだけを自動入力するため、偽サイトへの入力を避ける助けにもなります。
共用パソコンでは保存しません。個人のブラウザアカウントへ業務パスワードを同期する運用も、退職時に会社が回収できないため避けます。会社がブラウザ保存を認めるなら、業務用アカウント、同期の可否、端末紛失時の停止方法、退職時の削除手順まで決めてください。
専用のパスワード管理ソフト
パスワード管理ソフトは、保管庫を暗号化し、サービスごとに異なるパスワードを生成して自動入力します。チーム向け製品では、利用者ごとの権限、共有履歴、退職者の停止、緊急時のアクセスを管理できます。業務サービスが増えた会社では、この管理のしやすさが効きます。
製品を選ぶときは、管理用アカウントの多要素認証、暗号化方式、復旧方法、管理者権限、操作記録、データの保存場所、契約終了時の書き出し方法を確認します。保管庫を開くマスターパスワードは、他のサービスで使わない長いものにします。ここを使い回すと、専用ソフトを導入した意味が薄れます。
共有IDが必要か、最初に見直してください。
サービスが利用者ごとのアカウントを発行できるなら、全員で一つのIDを使わない方が管理しやすくなります。退職者だけを停止でき、操作した人も確認できます。共有が避けられない場合は、メールやチャット、Excelで渡さず、チーム用の保管庫から権限を付けます。
3. 二段階認証と多要素認証って何?
二段階認証は、認証を二回に分ける方法です。多要素認証は、性質の異なる認証要素を二種類以上組み合わせる方法です。段階の数と、要素の種類を表す言葉なので、同じ意味ではありません。
認証要素は、覚えている情報、持っている物、本人の身体的な特徴の三種類に分けられます。パスワードや暗証番号は知識情報、スマートフォンやICカードは所持情報、指紋や顔は生体情報です。
| 認証方法 | 段階 | 要素 | 多要素認証か |
|---|---|---|---|
| パスワードだけ | 1段階 | 知識 | いいえ |
| パスワードの後に秘密の質問 | 2段階 | 知識と知識 | いいえ |
| パスワードとSMSコード | 2段階 | 知識と所持 | はい |
| パスワードと認証アプリ | 2段階 | 知識と所持 | はい |
| 端末内のパスキーと端末のロック解除 | 実装による | 所持と知識または生体 | 多要素として機能する方式がある |
どの方法を選ぶか
設定できるなら、まず多要素認証を有効にします。SMSはパスワードだけより防御を増やせますが、偽サイトへコードを入力させる手口や電話番号の乗っ取りには弱点があります。サービスが対応していれば、認証アプリ、ハードウェアセキュリティキー、パスキーを優先候補にします。
パスキーは、利用するWebサイトのドメインと結び付く仕組みです。デジタル庁のガイドラインでは、パスキーはフィッシング耐性を持ち、多要素認証として機能すると説明されています。利用できるサービスは増えていますが、端末の交換や故障に備え、同期方法と復旧手順を導入前に確認します。
復旧コードの保管
多要素認証を有効にしたら、スマートフォンを紛失した場合の復旧方法も決めます。復旧コードを同じスマートフォンの写真やメモへ保存すると、端末を失ったときに一緒に使えなくなります。紙に印刷して施錠保管するか、アクセス先を分けた管理保管庫へ保存します。
会社では、担当者一人の私物スマートフォンだけに認証を依存させないことも大切です。管理者を複数にする、会社管理の認証端末を使う、緊急時の連絡先を記録するなど、本人が休んでも復旧できる形にします。
4. 無理なく続けられる安全なパスワード管理
厳しいルールを並べても、入力が面倒なら社員は近道を探します。付箋を禁止した結果、全員が同じ短いパスワードを使うようになれば逆効果です。会社は「覚えなくてよい仕組み」を用意し、守れる手順に絞ります。
最初に守るアカウントを決める
すべてを同時に変えるのが難しければ、メール、クラウドストレージ、会計、ネットバンキング、管理者アカウントから始めます。メールは他サービスの再設定に使われ、管理者アカウントは多くの設定を変更できるため、被害が広がりやすいからです。
対象アカウントを一覧にするときは、パスワードそのものを書かず、サービス名、管理責任者、利用者、多要素認証の有無、退職時の作業だけを記録します。実際の認証情報は管理保管庫へ置きます。
会社の標準を一つ決める
社員ごとに紙、個人ブラウザ、Excel、無料アプリを使い分けると、退職時に回収できません。会社が許可するパスワード管理ソフトまたは管理機能を一つ決め、業務アカウントはそこへ移します。私物端末での同期を認めるか、共有パスワードを誰が見られるかも合わせて決めます。
製品導入がすぐに難しい小規模企業なら、本人専用端末のブラウザ管理機能から始めても構いません。ただし、OSの画面ロック、業務用同期アカウント、多要素認証、退職時の削除をセットにします。紙を残すなら、緊急用と復旧用に限定し、施錠場所と責任者を決めます。
マスターパスワードは長く、固有にする
管理保管庫のマスターパスワードは、他で使わない長い文字列にします。複数の無関係な単語を組み合わせたパスフレーズは、長さを確保しながら覚えやすくできます。会社名、住所、電話番号、代表者名、創業年は推測材料になるので使いません。
文字数や使用可能な記号はサービスごとに異なります。短い文字列へ記号を一つ足しただけで済ませず、そのサービスが許す範囲で長くします。管理ソフトが生成するランダムなパスワードなら、利用者が暗記する必要はありません。
退職・紛失・漏えいの手順を作る
導入時より忘れられやすいのが、退職者の停止と端末紛失への対応です。退職日までに個人アカウントを停止し、共有情報への権限を外します。共有パスワードを本人が閲覧できた場合は変更します。端末を紛失したら、同期アカウントの停止、接続中セッションの解除、必要なパスワードの変更を行います。
漏えい通知や不審なログインがあった場合も同様です。対象サービスだけでなく、過去に同じパスワードを使ったサービスを洗い出します。操作記録を確認し、顧客や取引先への影響があるかを調べます。担当者が迷わないよう、連絡先と判断者を一枚にまとめておくと動きやすくなります。
Excelから移すときの進め方
架空の例:従業員25人の製造会社
この会社では、総務担当者が共有フォルダーのExcelで、会計、勤怠、通販、設備保守などの認証情報を管理していました。まず一覧を複製するのではなく、各サービスの責任者と利用者を確認しました。個別アカウントを発行できるサービスは共有をやめ、残った共有情報だけをチーム用の管理保管庫へ登録。メール、会計、管理者アカウントから多要素認証を設定しました。
移行後は、元のExcel、メール添付、古いバックアップに一覧が残っていないかを確認しました。担当者の交代時には、保管庫の権限を変更するだけで済みます。製品を入れただけでは古いコピーは消えません。移行元を片付けるところまでが作業です。
保管方法を選ぶ目安
紙のノートが向くのは、利用者が一人で、アカウント数が少なく、施錠保管できる場合です。本人専用の端末だけで数件のサービスを使うなら、会社が管理するブラウザ保存でも運用できます。複数人で認証情報を共有する、担当変更が多い、操作記録が必要、取引先から管理状況を確認される会社は、チーム向けのパスワード管理ソフトが合います。
社内システムがシングルサインオンに対応しているなら、社員が覚えるパスワードの数そのものを減らせます。会社の認証基盤で利用者の追加と停止をまとめられるため、アカウントが多い組織では検討する価値があります。ただし、認証基盤の管理者アカウントには強い多要素認証を設定し、緊急時の復旧手順も別に用意します。
運用開始前のチェック
- 業務用メールと管理者アカウントで使い回しをやめた
- 会社が許可する保管方法を決めた
- 共用パソコンにはブラウザ保存をしていない
- 重要アカウントで多要素認証またはパスキーを設定した
- 復旧コードを認証端末とは別の場所へ保管した
- 共有IDを減らし、利用者ごとのアカウントを発行した
- 退職、端末紛失、漏えい時の連絡先と作業を決めた
パスワードを一切メモしないことが目標ではありません。使い回しを避け、盗まれ方を想定して保管し、パスワードが漏れても多要素認証で止める。会社としてこの流れを作れば、社員一人ひとりの記憶力に頼らずに済みます。
パスワード一覧が社内に散らばっていませんか
共有フォルダーのExcel、担当者の手帳、個人ブラウザに認証情報が分かれていると、退職や端末紛失の際に回収できません。まず重要アカウントの棚卸しを行い、会社が認める保管方法と多要素認証の対象を決めましょう。自社だけで判断しにくい場合は、現在の利用サービスと端末管理を確認できるセキュリティ事業者へ相談してください。
参考情報
- IPA「情報セキュリティ10大脅威2026 解説書[組織編]」
- IPA「不正ログイン対策特集ページ」
- IPA「インターネットサービスへの不正ログインによる被害が増加中」
- IPA「中小企業の情報セキュリティ対策ガイドライン 第4.0版」
- NIST SP 800-63B-4 Authentication and Authenticator Management
- NIST SP 800-63-4 Implementation Resources FAQ
- デジタル庁「行政手続における本人確認ガイドライン」
掲載内容は確認日時点の公開情報を基にしています。実際の運用では、自社の規程、利用サービス、契約条件の最新案内を確認してください。
| 関連記事 |
|---|
| セキュリティが心配?中小企業が知るべきクラウドのセキュリティ対策とその基本 |
| 多要素認証(MFA)で実現するクラウドセキュリティ強化術 |
| クラウド認証連携の実践ガイド:Azure AD・SAML・SSOで実現する安全なアクセス管理 |