記事公開日
最近ニュースでよく見る「サイバー攻撃」って何? 社会人なら知っておきたい基礎知識

1. そもそもサイバー攻撃とは?何が起きるの?
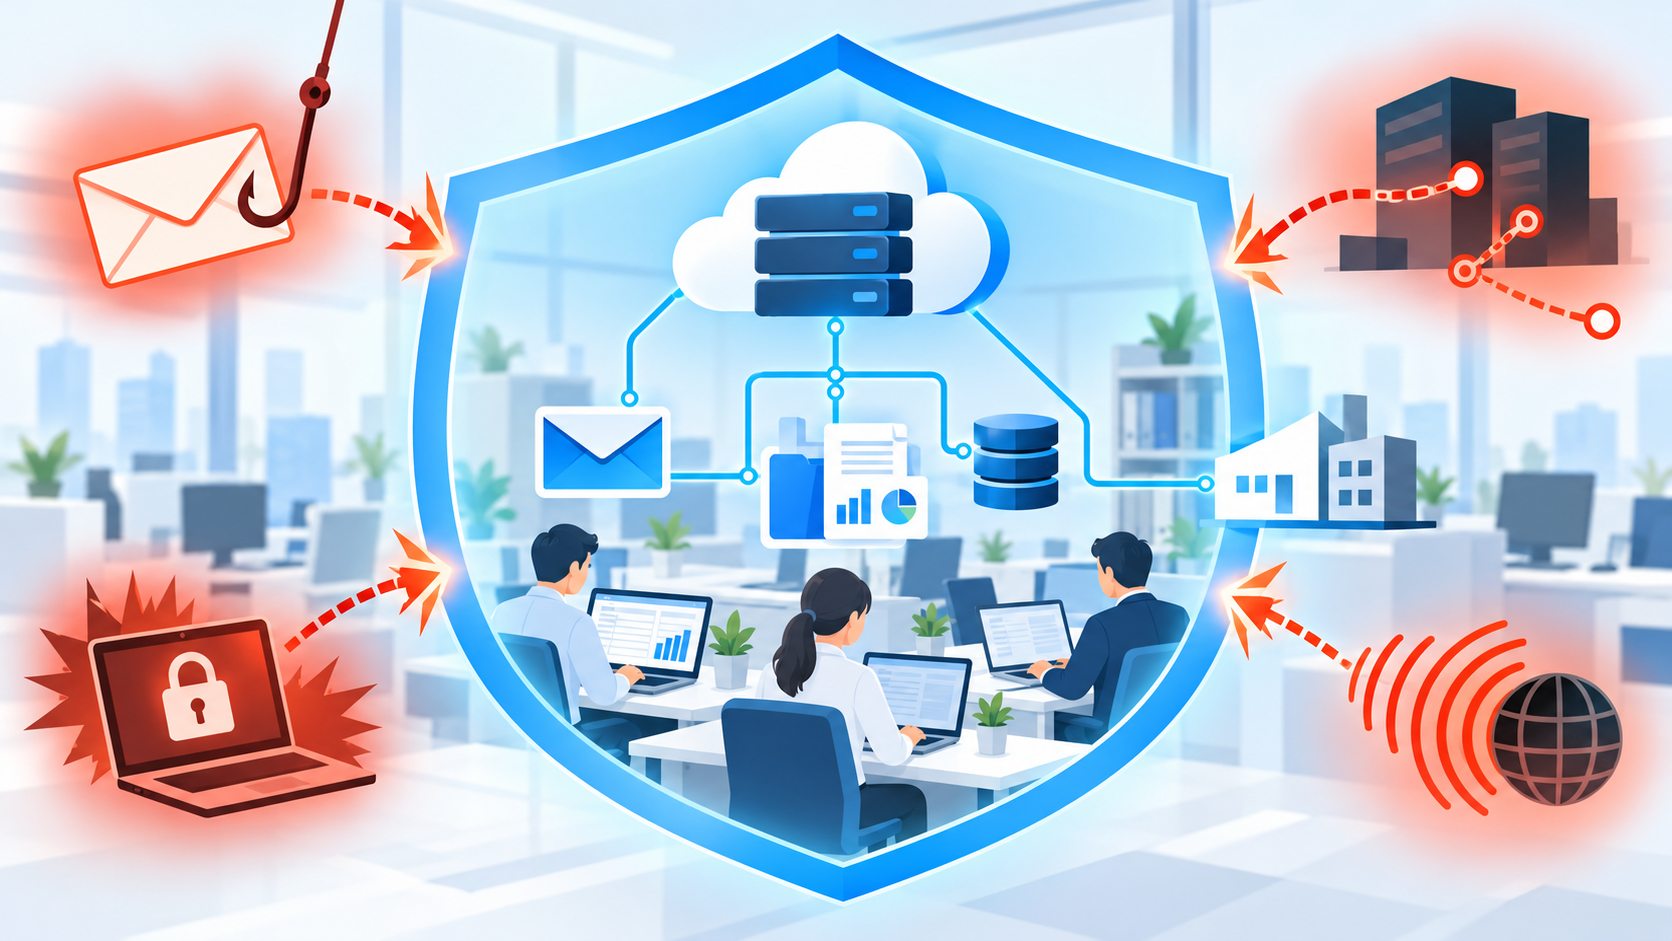
サイバー攻撃は、インターネットや社内ネットワークにつながる機器とサービスを狙った不正行為の総称です。会社のWebサイトを止める攻撃もあれば、メールのパスワードを盗んで取引先になりすます攻撃、社内ファイルを暗号化して使えなくする攻撃もあります。
映画のように、攻撃者が会社を一社ずつ調べてキーボードを操作するとは限りません。公開されている機器を自動で探し、古いソフトウェアや弱いパスワードを広く試す攻撃もあります。そのため、知名度が低い会社や小さな事業所も対象から外れません。
盗まれる、書き換えられる、止められる
被害は情報漏えいだけではありません。顧客情報や設計図を盗まれる、請求書の振込先を書き換えられる、受発注システムを止められる、会社のアカウントから取引先へ偽メールを送られる。どれもサイバー攻撃で起こり得ます。
| 主な手口 | 何をされるか | 業務への影響 |
|---|---|---|
| フィッシング | 偽のメールやサイトでIDとパスワードを盗む | メールやクラウドへ不正ログインされる |
| マルウェア感染 | 悪意のあるプログラムを実行させる | 情報窃取、遠隔操作、他の端末への拡大が起きる |
| 脆弱性の悪用 | ソフトウェアや機器の弱点から侵入する | サーバーやネットワークを乗っ取られる |
| アカウント乗っ取り | 流出した認証情報や使い回しのパスワードを試す | 本人になりすまし、情報閲覧や送金依頼を行う |
| DDoS攻撃 | 大量の通信を送り、サービスへ負荷をかける | Webサイトやオンラインサービスが使えなくなる |
| 内部不正 | 権限を持つ人が情報を持ち出す、削除する | 機密情報の流出や業務データの消失につながる |
入口はメールだけではない
不審な添付ファイルは開かない、という注意は今も必要です。ただし入口はメールだけではありません。社外から社内へ接続するVPN機器、リモートデスクトップ、公開中のWebシステム、クラウドの設定、取引先との共有アカウントも狙われます。
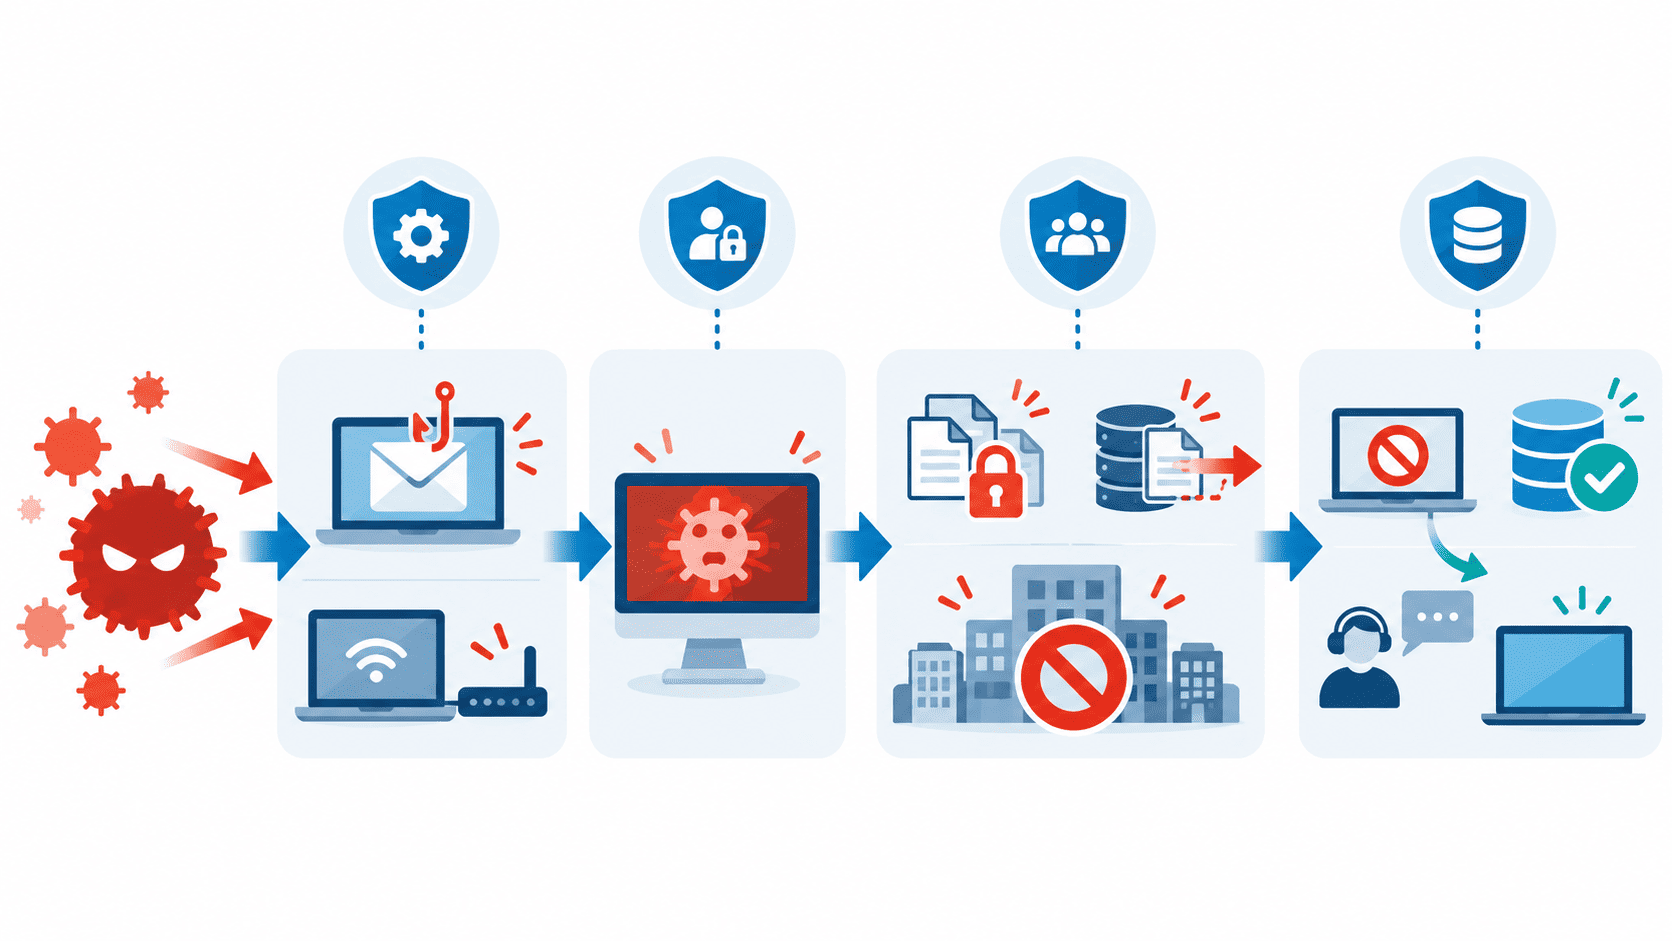
攻撃者は一度侵入すると、すぐに目立つ動きをするとは限りません。社内の構成を調べ、管理者権限を奪い、バックアップへ到達してから攻撃することがあります。感染した一台のパソコンだけを初期化すれば終わる、とは言い切れません。
攻撃を受けたときに会社で起きること
受注システムが止まれば、電話や紙で注文を受けることになります。出荷情報を確認できず、請求も遅れます。メールが使えなければ、顧客へ状況を知らせることさえ難しくなります。復旧作業の間、通常業務を続けられない社員も出ます。
技術対応のほかにも仕事は増えます。影響範囲の調査、顧客や取引先への連絡、個人情報保護委員会などへの報告判断、広報対応、再発防止、取引先からの質問への回答。バックアップから復元できても、盗まれた情報は取り戻せません。
2. 最近よく聞くランサムウェア・サプライチェーン攻撃とは
IPAの「情報セキュリティ10大脅威 2026」では、組織向け脅威の1位が「ランサム攻撃による被害」、2位が「サプライチェーンや委託先を狙った攻撃」でした。どちらも一社だけで被害が終わらず、取引や供給を通じて周囲へ影響しやすい攻撃です。
ランサムウェア
ランサムウェアは、パソコンやサーバー内のデータを暗号化するなどして使えなくし、復旧と引き換えに金銭を要求するマルウェアです。「ランサム」は身代金を意味します。感染した一台だけでなく、共有フォルダー、サーバー、バックアップまで暗号化されることがあります。
最近は、暗号化の前に情報を盗み、「支払わなければ公開する」と迫る二重恐喝もあります。暗号化せず、盗んだ情報を材料に金銭を要求する「ノーウェアランサム」と呼ばれる手口も確認されています。バックアップは復旧には役立ちますが、情報公開の脅しまで消してくれるわけではありません。
身代金を払えば元に戻るとは限りません。
支払い後に復号できる保証はなく、盗まれたデータが削除される保証もありません。被害が疑われる場合は、社内の責任者、保守会社、専門事業者、警察などへ連絡し、証拠を残しながら対応します。慌てて端末を初期化すると、調査に必要な記録まで消すおそれがあります。
サプライチェーン攻撃
サプライチェーン攻撃とは、製品やサービスを提供する企業同士のつながりを利用する攻撃です。最終的な標的へ直接入れないとき、取引先、委託先、保守会社、利用中のソフトウェアなどを経由して侵入します。
たとえば、部品メーカーから大手企業へファイルを送る共有サービスのアカウントが乗っ取られたとします。攻撃者が正規の取引先になりすまして悪意のあるファイルを送れば、受け取る側は警戒を解きやすくなります。保守会社の遠隔接続が侵入口になることもあります。
もう一つは、広く使われるソフトウェアや更新プログラムへ不正な処理を混ぜる形です。利用企業が正規の更新だと思って導入すると、多数の組織へ一度に影響します。自社の社員教育だけでは防げないため、委託先の接続方法、共有アカウント、契約上の責任分担まで確認します。
二つの攻撃がつながる場合
ランサムウェアとサプライチェーン攻撃は別々の言葉ですが、現実には重なります。対策の弱い取引先へ侵入し、その接続を使って別の企業へ広がり、最後にランサムウェアを実行する。被害企業の業務停止が、納品を待つ取引先の停止につながることもあります。
自社が攻撃の最終目標でなくても、入口や中継点として狙われます。この点が、中小企業も無関係ではない理由の一つです。
3. なぜ大企業だけでなく中小企業も狙われるの?
攻撃者にとって会社規模より重要なのは、侵入できるか、金銭や情報を得られるか、別の企業へつながれるかです。中小企業にも顧客情報、口座情報、図面、見積条件、従業員情報があります。止まれば困る受発注、会計、生産のシステムもあります。
警察庁の資料では、2026年上半期に報告されたランサムウェア被害は123件で、内訳は中小企業79件、大企業31件、団体等13件でした。警察へ報告された事案の集計であり、国内の全被害を表す数字ではありません。それでも、中小企業の被害が例外でないことは明らかです。
自動探索は会社の知名度を見ない
インターネットに公開された機器やシステムは、世界中から探せます。攻撃者は自動化した道具で、古いVPN機器、更新されていないWebシステム、初期パスワードのままの機器などを探します。会社名を知らなくても、弱点が見つかれば攻撃できます。
対策担当者と予算が限られている
中小企業では、総務担当者がIT管理を兼務し、サーバーやクラウドの設定を外部へ任せていることがあります。これは悪いことではありません。ただし、誰が更新を確認するのか、異常を誰へ連絡するのかが曖昧だと、脆弱性や不正ログインの発見が遅れます。
セキュリティ製品を入れていても、契約しただけで監視されるとは限りません。警告を受け取る人、夜間や休日の連絡先、隔離や停止を判断する人を決める必要があります。
取引先への入口になる
大企業とメール、ファイル共有、受発注、保守回線でつながる中小企業は、サプライチェーンの一部です。取引先と同じアカウントを共有する、退職者のIDが残る、遠隔接続へ多要素認証を設定していない、といった隙があれば攻撃者に利用されます。
発注側からセキュリティ調査票や対策状況の確認を求められる場面も増えています。対策は自社を守る費用であると同時に、取引を続けるための条件になりつつあります。
被害後の余力が少ない
復旧用の予備機、代替拠点、専門家との契約を持たない会社では、一つのシステム停止が全社の停止につながります。売上が止まる一方、調査、復旧、顧客対応には費用がかかります。攻撃者は、止まると困る会社ほど金銭要求に応じるかもしれないと考えます。
架空の製造業で考える被害の広がり
次は架空の例です。従業員60名の部品メーカーが、保守期限の切れたVPN機器を使っていたとします。攻撃者が弱点から侵入し、管理者権限を奪い、ファイルサーバーと生産計画データを暗号化しました。オンラインのバックアップも同じ認証情報で接続されていたため、一緒に被害を受けました。
工場の設備そのものが壊れなくても、図面と生産順序を確認できず出荷が止まります。担当者は主要取引先へ納期遅延を連絡し、紙の記録から受注を復元。調査の結果、取引先と共有していた情報が持ち出された可能性も分かりました。
このケースで効くのは、高価な製品を一つ入れることではありません。VPN機器の更新、多要素認証、管理者権限の分離、ネットワークから切り離したバックアップ、異常時の連絡先を揃えることです。基本対策に抜けがあると、攻撃者はそこを通ります。
4. ITに詳しくなくてもできる基本対策
社員全員がサイバー攻撃の技術を学ぶ必要はありません。自分の操作で守れる範囲を知り、迷ったときに止まり、早く報告できれば被害を小さくできます。会社側は、個人の注意力だけに頼らない仕組みを用意します。
OSとソフトウェアを更新する
パソコン、スマートフォン、サーバー、ルーター、VPN機器、業務ソフトには、見つかった弱点を直す更新が提供されます。更新通知を何か月も保留すると、攻撃者に知られた弱点を残すことになります。
社員は再起動を含む更新を後回しにしない。管理者は、どの機器とソフトウェアを使っているかを一覧にし、提供元のサポートが終わっていないか確認します。古すぎて更新できない機器は、利用停止や交換を計画します。
パスワードを使い回さず、多要素認証を使う
一つのサービスからパスワードが漏れると、攻撃者はメールやクラウドなど別のサービスでも試します。サービスごとに異なる長いパスワードを使い、覚えきれない場合は会社が認めたパスワード管理ツールを利用します。
多要素認証は、パスワードに加えて認証アプリや端末など別の要素で本人を確認する方法です。メール、クラウド、VPN、管理者アカウントから優先して設定します。SMS認証しか選べない場合はそれを使い、認証アプリやパスキーを選べるサービスでは、よりフィッシングに強い方法を検討します。
メールやSMSのリンクから急いでログインしない
請求、アカウント停止、宅配、社長からの依頼など、急がせる連絡は一度止まります。表示名が知っている相手でも、送信元アドレスを確認します。リンクを開いてログインするのではなく、普段使っているブックマークや公式アプリからサービスを開きます。
添付ファイルを開く前に、相手へ別の連絡手段で確認する方法も有効です。取引先のアカウントが乗っ取られていれば、正しいアドレスから不審なファイルが届くことがあります。文面が自然だから安全、とは判断できません。
バックアップを分けて保管し、復元を試す
重要データは、日常利用する場所とは別にバックアップします。パソコンから常時見える共有先だけにコピーすると、ランサムウェアがそこまで暗号化するおそれがあります。ネットワークから切り離す、別の認証情報を使う、変更できない形式で保存するなど、攻撃者が同時に壊しにくい構成にします。
バックアップの成功表示だけでは足りません。必要なデータを選び、別の環境へ戻せるかを定期的に試します。復旧にかかる時間も測ります。復元に三日かかるなら、その間の受注や出荷をどう続けるかも決めます。
権限を仕事に必要な範囲へ絞る
普段の作業で管理者権限を使わず、共有フォルダーは必要な部署だけに公開します。退職者や異動者のアカウントを速やかに停止し、取引先との共用IDを避けます。アカウントを一人ずつ分ければ、不正操作があったときに確認しやすくなります。
異常を感じたときの連絡先を決める
警告画面が出た、急にファイルを開けない、送っていないメールへの返信が来た、認証通知が繰り返し届く。こうした異常を感じたら、作業を続けず、社内の決められた窓口へ連絡します。
感染が疑われる端末で慌てて操作しないでください。
- LANケーブルを抜く、Wi-Fiを切るなど、社内手順に従ってネットワークから切り離す
- 電源を切るかどうかは、管理者や保守会社の指示を受ける
- 表示された内容、時刻、直前の操作をメモし、可能なら別の端末で写真を残す
- 自分で初期化、ウイルス削除、身代金の連絡をしない
会社として最低限決めておくこと
| 項目 | 決める内容 | 最初の確認 |
|---|---|---|
| 責任者 | 事故時に停止、連絡、外部支援を判断する人 | 夜間や休日でも連絡できるか |
| 資産一覧 | パソコン、サーバー、クラウド、通信機器、委託先 | サポート切れの機器がないか |
| 更新 | 更新情報を確認し、適用する担当と期限 | VPNやルーターも対象に入っているか |
| 認証 | パスワード、多要素認証、管理者アカウント | メールと遠隔接続を優先できるか |
| バックアップ | 対象データ、保管先、世代、復元手順 | 攻撃時に同時に消されないか |
| 外部連絡 | 保守会社、専門事業者、警察、保険会社など | 連絡先をシステム外でも見られるか |
| 取引先 | 事故時の連絡条件、共有停止、責任分担 | 委託先との契約に含まれているか |
一度に全部やろうとしない
最初の一か月なら、メールとVPNの多要素認証、更新状況、重要データのバックアップ、緊急連絡網を優先します。その後、資産一覧、権限、ログ確認、取引先管理へ広げます。チェック項目を増やすだけで担当者が回せない状態は避けます。
専門担当者がいない企業では、保守会社や中小企業向けの支援サービスへ相談する方法もあります。契約前に、監視の時間帯、異常時の連絡、初動支援、復旧支援、追加費用の条件を確認します。「セキュリティ対策済み」という一言では、どこまで任せられるか分かりません。
今日確認する8項目
- パソコンとスマートフォンの更新を保留していない
- メール、クラウド、VPNで多要素認証を使っている
- 同じパスワードを複数サービスで使っていない
- 不審な連絡は、メール内のリンク以外から確認している
- 重要データを別の場所へバックアップしている
- バックアップから復元できることを確認している
- 異常時の社内連絡先を社員が知っている
- 保守会社へ任せている範囲を説明できる
まとめ
サイバー攻撃は、情報を盗むだけでなく、データを書き換え、業務を止め、取引先へ被害を広げます。ランサムウェアとサプライチェーン攻撃は、企業規模を問わず影響する代表的な脅威です。
社員がまずできるのは、更新を止めない、パスワードを使い回さない、多要素認証を使う、不審な連絡で急いで操作しない、異常をすぐ報告することです。会社側は、バックアップ、権限管理、資産把握、緊急連絡を整えます。完璧を待たず、被害を大きくしない基本から始めてください。
自社のサイバー攻撃対策を確認しませんか
どこから点検すべきか分からない、保守会社へ任せている範囲を確認したい、ランサムウェアに備えたバックアップを見直したい場合はご相談ください。現在の機器、クラウド、運用体制を確認し、優先順位を付けて対策を検討します。
参考情報
| 関連記事 |
|---|
| セキュリティが心配?中小企業が知るべきクラウドのセキュリティ対策とその基本 |
| クラウドセキュリティ最新事情:ゼロトラストモデルと中小企業の実践ポイント |
| Mattermost×セキュリティ:クラウド全盛時代にオンプレ型チャットが再評価される理由 |